Gouvernance de l'IA en entreprise : guide opérationnel 2026
24 août 2026 · mis à jour le 24 août 2026 · 19 min de lecture
Rédigé avec l'assistance de l'IA. Publié automatiquement selon nos règles éditoriales.
Un directeur de la conformité découvre l'IA de son entreprise au mauvais moment. Lors d'un audit, personne ne peut fournir la liste des outils utilisés, le DPO n'a pas été consulté sur le chatbot client et les données injectées dans les prompts n'ont pas de base légale documentée. Le projet semblait limité, jusqu'à ce qu'il devienne un problème juridique, opérationnel et réputationnel.
Ce scénario est désormais crédible dans de nombreuses organisations. Les équipes métiers testent des assistants, les achats signent avec des fournisseurs, l'IT connecte des données internes et la direction découvre ensuite qu'elle ne sait plus qui a autorisé quoi, sur quelles données et avec quels contrôles. La gouvernance de l'IA ne doit donc pas rester une charte affichée sur l'intranet. Elle doit devenir un système de décision, de preuves et d'escalade.
La France a posé une base stratégique importante avec le rapport « IA : notre ambition pour la France », remis en mars 2024. Le document rassemble 25 recommandations et propose un plan d'investissement de 27 milliards d'euros sur cinq ans, avec des axes consacrés notamment à la formation, à la puissance de calcul, aux données et à la gouvernance mondiale de l'IA. Pour un comité de direction, le message est clair : l'IA est devenue un sujet de politique industrielle, de conformité et de maîtrise des risques.
Table des matières
- Pourquoi la gouvernance de l'IA devient un sujet de comité de direction
- Gouvernance, éthique et conformité, trois notions à ne plus confondre
- Les cadres réglementaires qui pèsent vraiment sur une entreprise française
- Construire un dispositif opérationnel de gouvernance de l'IA
- Centre d'excellence IA versus gouvernance distribuée, quel modèle choisir
- Deux cas concrets de gouvernance en production
- Feuille de route trimestrielle pour lancer sa gouvernance de l'IA
Pourquoi la gouvernance de l'IA devient un sujet de comité de direction
Une entreprise peut survivre à un prototype mal conçu. Elle maîtrise beaucoup moins bien un système d'IA déjà connecté à ses clients, à ses collaborateurs ou à ses processus critiques. Dès qu'un modèle influence une décision, manipule des données personnelles ou déclenche une action automatisée, la responsabilité quitte l'équipe projet pour remonter vers la direction.
Le premier réflexe consiste souvent à demander une charte d'usage. C'est insuffisant. Une charte peut interdire l'envoi de données confidentielles dans un outil public, mais elle ne recense pas les applications déployées, ne nomme pas le responsable métier et ne précise pas qui peut suspendre un système défaillant.
Règle de direction : si personne ne peut arrêter un système d'IA, personne ne le gouverne réellement.
La gouvernance de l'IA traite donc un risque opérationnel concret. Elle doit prévenir les fuites de données, les décisions injustifiables, les interruptions de service, les dépendances fournisseurs et les conflits de responsabilité. Elle doit aussi organiser la reprise après incident, car un modèle peut évoluer, un fournisseur peut modifier son service et un usage peut dériver bien après sa mise en production.
Le sujet n'est plus la permission d'expérimenter
Une direction générale n'a pas besoin de bloquer toute expérimentation. Elle doit empêcher qu'une expérimentation devienne un déploiement sans validation. La bonne question n'est plus « faut-il autoriser l'IA ? », mais « quel niveau de contrôle correspond à cet usage précis ? »
Un assistant qui reformule des documents publics ne se pilote pas comme un outil qui aide à sélectionner des candidats. Un moteur de recherche interne ne présente pas la même exposition qu'un agent capable d'écrire dans le système d'information. La criticité dépend de la finalité, des données, du degré d'autonomie et de l'impact sur les personnes.
La trajectoire française s'inscrit dans une stratégie engagée dès 2017 avec la Stratégie France I.A., construite à partir de 17 groupes de travail réunis entre le 20 janvier et le 14 mars 2017, puis renforcée par la stratégie nationale pour l'IA et les mécanismes de financement PIA et France 2030. En 2025, l'État a préparé la mise en œuvre du règlement européen sur l'IA avec un schéma de gouvernance et des autorités compétentes identifiées, comme le rappelle la présentation de la stratégie nationale pour l'IA.
Ce que le comité de direction doit exiger
Le comité exécutif doit obtenir des réponses vérifiables à quatre questions :
- Inventaire : quels systèmes d'IA sont utilisés, par quelles équipes et avec quels fournisseurs ?
- Responsabilité : quel dirigeant métier répond du résultat produit par chaque système ?
- Contrôle : quels tests, validations et mécanismes d'arrêt précèdent la mise en production ?
- Preuve : quels documents permettent de démontrer que les décisions ont été prises correctement ?
Une gouvernance efficace relie ces réponses à des routines. Elle impose une validation avant déploiement, une revue après mise en production et une procédure d'escalade en cas d'incident. Les dirigeants qui traitent ces sujets uniquement après une plainte ou un audit laissent le système de décision se construire de manière informelle. C'est précisément ce qu'il faut éviter.
Pour cadrer le passage de la stratégie à l'exécution, un accompagnement stratégique des entreprises en IA peut aider à établir une feuille de route, à cartographier les usages et à relier les enjeux de direction aux contraintes techniques.
Gouvernance, éthique et conformité, trois notions à ne plus confondre
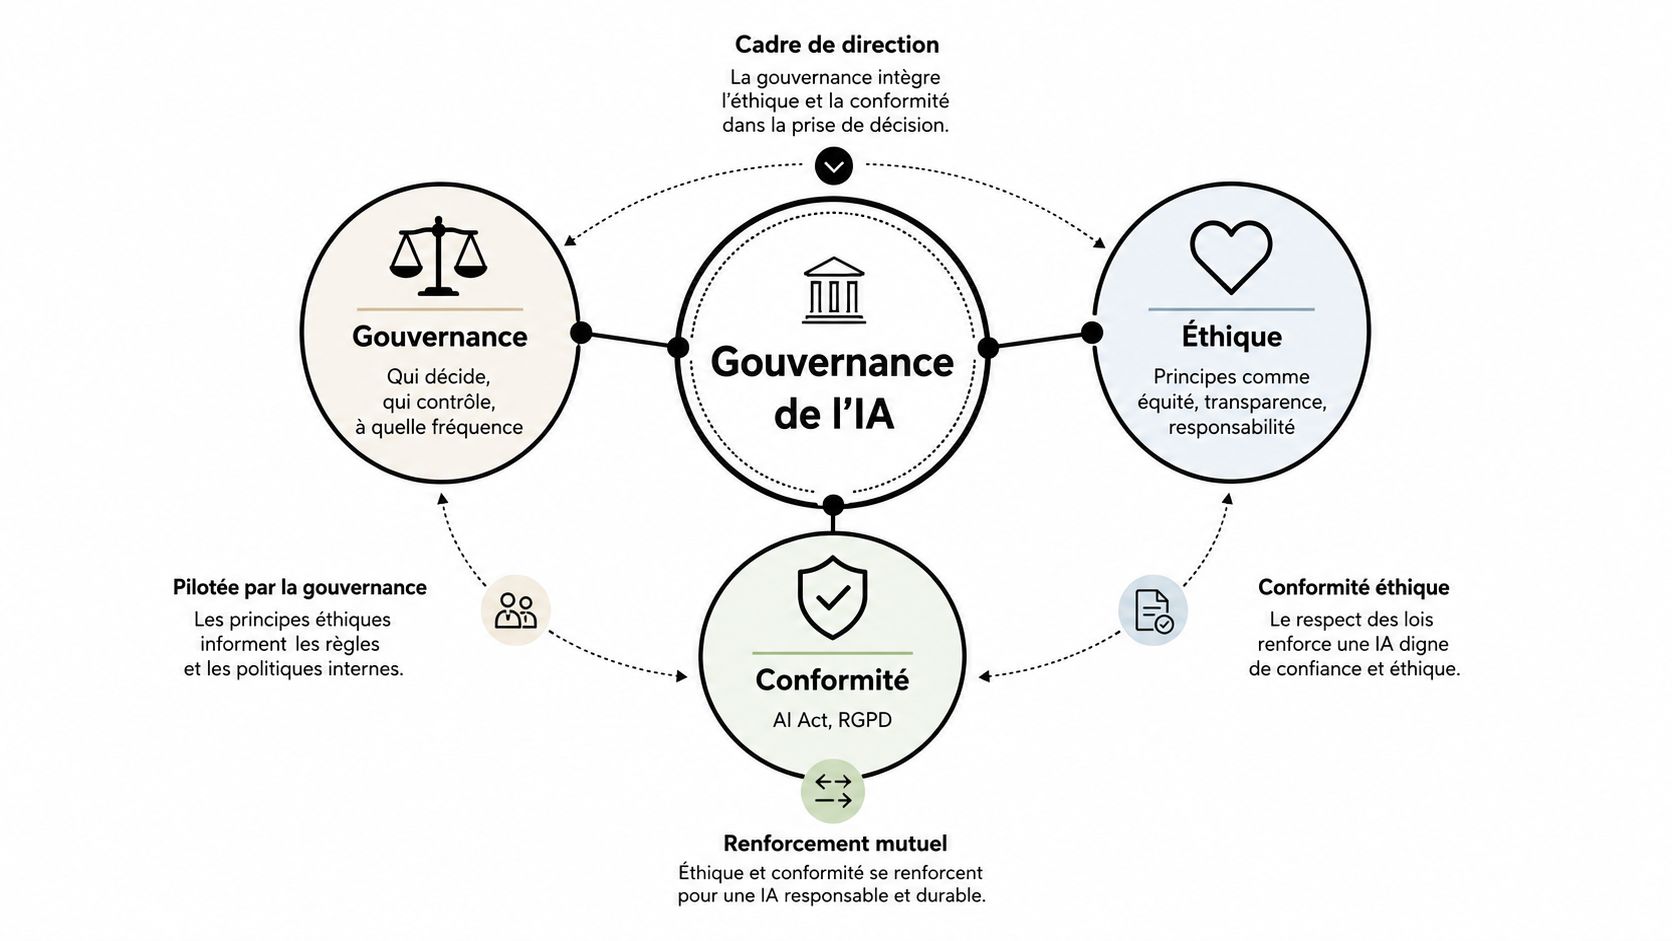
Une charte éthique n'est pas un dispositif de gouvernance. La conformité n'est pas non plus la gouvernance, même si elle en constitue une contrainte structurante. Ces trois notions se complètent, mais elles ne répondent pas à la même question.
La gouvernance décide qui arbitre, qui contrôle, selon quels seuils et à quelle fréquence. L'éthique fixe les principes que l'organisation souhaite respecter, comme l'équité, la transparence ou la responsabilité. La conformité traduit les obligations applicables, notamment celles du RGPD, du règlement européen sur l'IA, du droit social et des règles sectorielles.
La charte ne remplace pas la décision
Le piège classique est connu. Une organisation rédige un document ambitieux sur la transparence, la non-discrimination et la supervision humaine. Puis elle laisse chaque équipe interpréter seule ces principes, sans comité compétent, sans seuil de validation et sans responsable clairement nommé.
Une charte utile doit rester courte et prescriptive. Elle peut poser les interdictions générales, les usages nécessitant une validation et les engagements de l'entreprise. Elle ne doit pas prétendre remplacer les procédures détaillées qui encadrent un système précis.
La politique IA traduit les principes en règles internes. Elle indique quels outils sont autorisés, quelles données peuvent être utilisées et quelles fonctions doivent intervenir. La procédure décrit les étapes d'instruction, de test, de validation, de suivi et de retrait. Le registre IA conserve l'inventaire vivant des systèmes et leur état de gouvernance.
| Livrable | Question à laquelle il répond | Moment d'utilisation |
|---|---|---|
| Charte | Quels principes et interdictions s'appliquent à tous ? | Sensibilisation et cadrage |
| Politique | Quelles règles internes les équipes doivent-elles respecter ? | Pilotage de l'organisation |
| Procédure | Quelles étapes faut-il suivre pour autoriser et surveiller un usage ? | Instruction et production |
| Registre | Quels systèmes existent, qui les porte et quel est leur statut ? | Suivi permanent |
Le test de maturité en trois questions
Pour évaluer un document interne, il suffit de chercher trois réponses. Qui est accountable pour le système ? Quel niveau de risque l'entreprise accepte-t-elle ? Que se passe-t-il si le cas dépasse ce niveau ?
Si le document ne répond pas à ces questions, il relève probablement de la communication, pas de la gouvernance. Une formulation comme « l'IA doit être utilisée de manière responsable » n'a aucune valeur opérationnelle sans responsable, critère et action associée.
Cette distinction est particulièrement utile pour les équipes qui développent des usages d'IA générative. Les enjeux de choix d'outils, de données, de validation humaine et de conduite du changement sont abordés dans ce guide sur l'IA générative en entreprise. Le bon cadre transforme ensuite ces principes en décisions traçables, au lieu de laisser chaque utilisateur improviser.
Les cadres réglementaires qui pèsent vraiment sur une entreprise française
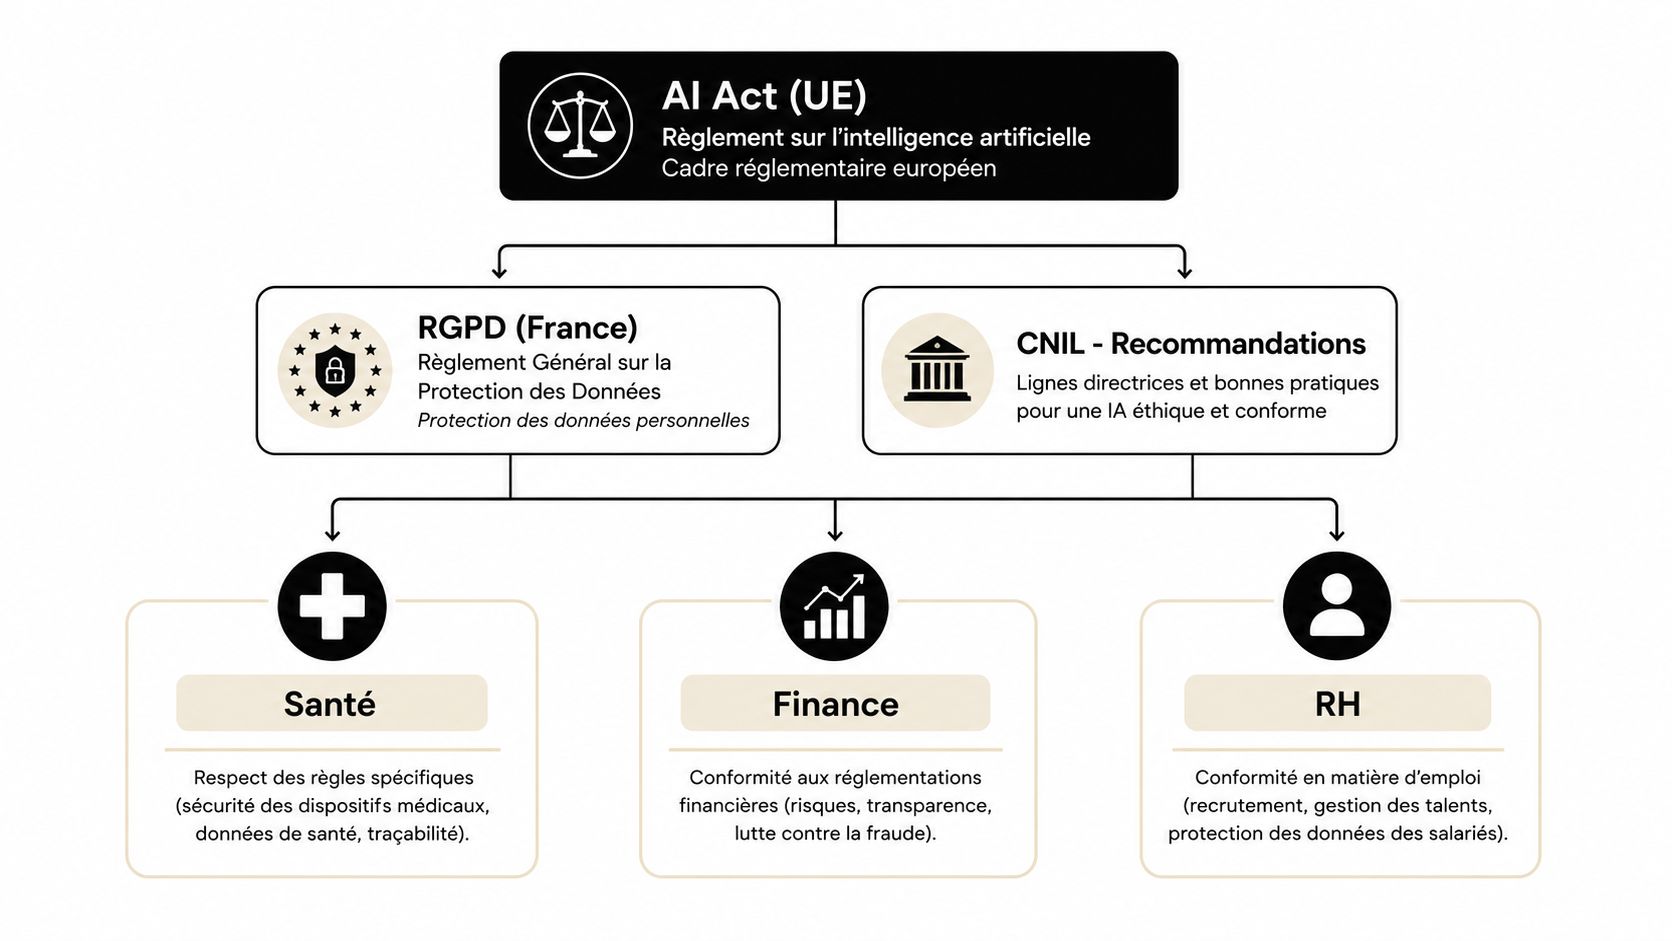
Une entreprise française ne choisit pas entre l'AI Act et le RGPD. Elle doit articuler plusieurs cadres selon le cas d'usage. La CNIL rappelle que le règlement européen sur l'IA ne remplace pas le RGPD, il le complète, comme l'expose sa foire aux questions sur l'entrée en vigueur de la réglementation européenne sur l'IA.
Cette articulation interdit une approche centrée uniquement sur le modèle. La conformité doit suivre le flux de données, depuis la collecte jusqu'à l'entraînement, au déploiement et aux éventuelles restitutions de données personnelles par le système.
Le dossier que le DPO doit pouvoir reconstituer
Pour chaque usage, le DPO doit pouvoir retrouver une fiche cohérente. Elle décrit la finalité, les catégories de données, la base légale, les rôles entre responsable de traitement et sous-traitant, les personnes concernées et les mesures de protection.
La réutilisation de données existantes mérite une vérification distincte. Une donnée collectée pour gérer une relation client n'est pas automatiquement disponible pour entraîner un modèle ou alimenter un assistant interne. L'équipe doit documenter la compatibilité de la nouvelle finalité et les limites imposées par les droits des personnes.
Une AIPD doit être envisagée lorsque le traitement est susceptible d'engendrer un risque élevé pour les droits et libertés. L'organisation doit aussi informer les personnes lorsque des données d'entraînement peuvent être mémorisées ou régurgitées par le modèle, si les conditions du traitement le rendent nécessaire.
Point de contrôle : la fiche de conformité doit décrire le système, mais aussi les données qu'il reçoit, les sorties qu'il produit et les actions déclenchées par ces sorties.
Ne pas mélanger les catégories de responsabilité
Les rôles RGPD et les rôles prévus par l'AI Act ne se superposent pas automatiquement. Un fournisseur peut fournir le modèle, tandis que l'entreprise déploie une solution configurée pour un usage métier précis. L'intégrateur peut connecter le système aux outils internes, et l'hébergeur peut contrôler une partie de l'infrastructure.
La direction doit donc demander une matrice contractuelle claire. Elle doit répartir la documentation, la sécurité, la gestion des incidents, l'information des utilisateurs, la conservation des journaux et la réversibilité. Dans les environnements RH, une ressource spécialisée comme la solution IA droit social français peut compléter l'analyse générale par les contraintes propres aux relations de travail.
Les secteurs de la santé, de la finance et des ressources humaines ajoutent leurs propres exigences métiers, de confidentialité et de contrôle. La bonne pratique consiste à faire valider le cas d'usage dans son contexte réel, au lieu de chercher une approbation abstraite de « l'IA » en général.
Construire un dispositif opérationnel de gouvernance de l'IA
Le dispositif doit ressembler à un parc applicatif gouverné, pas à un projet ponctuel. Chaque système possède un propriétaire, une fiche, une classification, des contrôles et une date de revue. Sans cet ensemble, l'entreprise dépend de la mémoire des personnes qui ont lancé le projet.
L'ANSSI se positionne comme autorité nationale de cybersécurité et soutient une approche fondée sur le risque pour développer des systèmes d'IA de confiance et sécuriser leurs chaînes de valeur, comme le présente son rôle institutionnel. La conséquence pratique est simple : la sécurité doit être intégrée à l'architecture et différenciée selon la sensibilité des données et la criticité du métier.
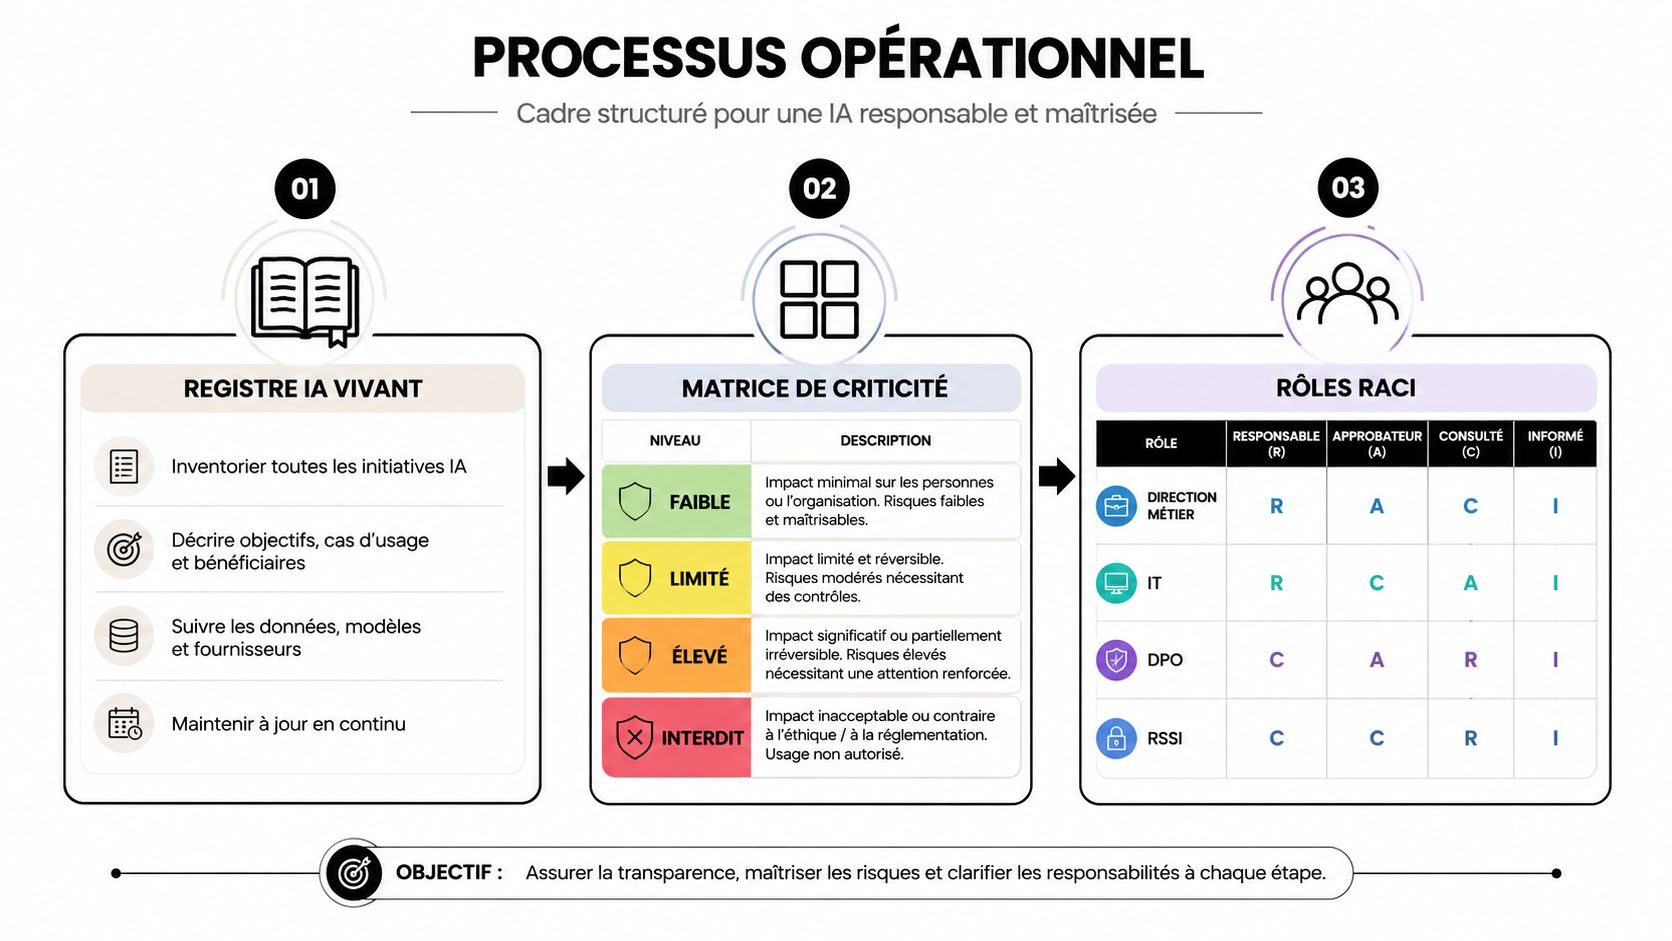
Le registre IA vivant
Le registre doit contenir au minimum le nom du système, son objectif, son propriétaire métier, son fournisseur, les données utilisées, les utilisateurs concernés, les connexions au système d'information et le statut de validation. Il doit aussi indiquer les restrictions d'usage, le niveau de criticité, les tests réalisés et la procédure de retrait.
Un fichier statique ne suffit pas. Le responsable métier doit le mettre à jour lorsqu'un fournisseur change de modèle, qu'une nouvelle source de données est connectée ou que le périmètre fonctionnel évolue. Une revue périodique doit vérifier que les usages déclarés correspondent encore à la réalité.
La matrice de criticité peut s'appuyer sur quatre niveaux :
- Faible : assistance sans effet direct sur une décision sensible.
- Limité : interaction avec un utilisateur ou génération de contenu nécessitant des contrôles ciblés.
- Élevé : impact important sur des personnes, des droits, une activité critique ou des données sensibles.
- Interdit : usage incompatible avec les règles internes ou les interdictions applicables.
Le RACI qui évite les angles morts
Le responsable métier est accountable du résultat opérationnel. Il définit la finalité, accepte le risque résiduel et décide si le système répond au besoin. L'IT est responsable de l'intégration, des accès, de la disponibilité et de la maintenance technique.
Le DPO valide les questions liées aux données personnelles, tandis que le RSSI évalue l'architecture, les menaces, les privilèges, les journaux et les mécanismes d'arrêt. Une cellule IA peut coordonner les standards, mais elle ne doit pas absorber la responsabilité du métier.
| Acteur | Responsabilité non négociable |
|---|---|
| Direction métier | Finalité, valeur attendue, acceptation du risque |
| IT | Intégration, accès, exploitation et maintenance |
| DPO | Base légale, droits, AIPD et protection des données |
| RSSI | Menaces, sécurité, traçabilité et réponse à incident |
| Fournisseur | Capacités du produit, documentation et engagements contractuels |
Le comité de gouvernance examine les nouvelles demandes, les incidents, les changements de fournisseur et les résultats de supervision. Il doit produire une décision, une condition de déploiement, un refus motivé ou une demande de correction. Une réunion sans sortie formalisée n'est qu'un échange d'information.
Une fiche de validation doit conserver les résultats des évaluations, les tests de fiabilité, les limites connues, les contrôles humains, les journaux requis et la procédure de retrait. Les équipes qui construisent une base documentaire avec recherche augmentée peuvent également consulter ce contenu sur le RAG en entreprise, à condition de l'intégrer à cette discipline de validation.
Voici une démonstration vidéo consacrée à l'organisation opérationnelle d'un système IA :
Centre d'excellence IA versus gouvernance distribuée, quel modèle choisir
Le modèle centralisé apporte de la cohérence. Le modèle distribué apporte de la vitesse et une meilleure compréhension du terrain. Aucun ne fonctionne s'il est appliqué dogmatiquement.
| Critère | Centre d'excellence centralisé | Gouvernance distribuée |
|---|---|---|
| Décision | Standards et arbitrages communs | Décision proche du métier |
| Expertise | Mutualisée entre les directions | Présente dans chaque équipe |
| Contrôle | Plus homogène | Variable selon les équipes |
| Vitesse | Plus lente au démarrage | Rapide pour les usages simples |
| Risque | Meilleure visibilité globale | Risque de duplication et d'angles morts |
| Fournisseurs | Contrats et évaluations mutualisés | Achats parfois fragmentés |
| Évolution | Adapté à un portefeuille croissant | Adapté à une organisation encore exploratoire |
Pour une organisation de plus de 200 personnes ou comptant plus de 5 cas d'usage IA actifs, un centre d'excellence léger est presque toujours rentable, selon le cadre de décision retenu ici. Ces seuils ne sont pas une règle réglementaire. Ils signalent simplement qu'une coordination centrale devient préférable lorsque les évaluations, les contrats, la veille et les standards commencent à se répéter.
Le bon compromis pour un comité exécutif
Je recommande un CoE réduit, avec un mandat clair et une responsabilité locale dans chaque direction. Le centre ne doit pas valider chaque prompt ni devenir un service de contrôle administratif. Il fournit le registre, la matrice de criticité, les modèles contractuels, les tests communs, les règles de sécurité et le processus d'escalade.
Chaque métier conserve la responsabilité de ses résultats. Cette combinaison évite deux erreurs opposées. Dans la première, le siège bloque les initiatives parce qu'il ne connaît pas le contexte. Dans la seconde, chaque équipe signe ses outils, choisit ses règles et découvre trop tard qu'elle a créé une exposition commune.
Les signaux de bascule sont faciles à observer :
- Fournisseurs multiples : les achats d'outils IA se fragmentent et les clauses ne sont plus cohérentes.
- Incidents récurrents : plusieurs équipes rencontrent les mêmes fuites, erreurs ou problèmes d'accès.
- Demandes en attente : les métiers attendent une validation parce que personne ne possède le processus.
- Coût de conformité : chaque projet recrée ses propres analyses, contrats et tests.
Un CoE sans budget, sans sponsor et sans pouvoir de blocage est une façade. Il produit des présentations, pas de la maîtrise. Pour les sujets qui exigent une intégration directement dans les équipes, le rôle d'un Forward Deployed Engineer peut compléter le centre, en reliant les standards de gouvernance aux contraintes de production.
Deux cas concrets de gouvernance en production
Une entreprise de services lance un assistant IA destiné à répondre aux demandes de ses clients. L'équipe connecte une base documentaire interne, ajoute des historiques de conversations et ouvre progressivement l'accès à plusieurs collaborateurs. Aucun registre n'est créé, aucune AIPD n'est instruite et le DPO n'est pas associé au cadrage.
Après une plainte, l'entreprise doit suspendre le service et reconstituer son fonctionnement. L'audit porte sur les données collectées, les accès, les réponses produites, les contrats du fournisseur et les mesures prises pour informer les personnes. Le projet reste arrêté pendant plusieurs mois, les équipes perdent leur crédibilité et la direction doit arbitrer dans l'urgence.
Le problème ne vient pas seulement du modèle. Le fournisseur est responsable de ses engagements sur le produit et la documentation qu'il fournit. Le déployeur reste responsable de la finalité choisie, des données injectées, des permissions accordées et de l'usage concret. La gouvernance devait établir cette répartition avant l'ouverture du service.
Ce qui manque rarement dans un incident, c'est la technologie. Ce qui manque, c'est la preuve d'une décision maîtrisée.
Le déploiement qui avance parce qu'il sait dire non
Une ETI industrielle met en place un comité mensuel, un registre et une fiche standard avant de généraliser ses expérimentations. Trois cas d'usage sont instruits en parallèle. Le comité en autorise certains avec des contrôles renforcés, tandis qu'un usage classé à forte criticité est reporté jusqu'à ce que les données, la supervision et les responsabilités soient suffisamment documentées.
Cette décision ne ralentit pas nécessairement le portefeuille. Elle évite surtout de traiter tous les projets avec le même niveau de contrôle. Les usages à faible impact avancent avec un parcours simple, alors que les systèmes susceptibles d'influencer des personnes ou des processus critiques passent par une instruction plus exigeante.
La différence entre les deux entreprises tient moins à leur ambition technologique qu'à leur capacité à trier, documenter et arrêter. La mise en production doit toujours préciser qui surveille les résultats, qui reçoit les alertes et qui peut retirer l'outil sans attendre une nouvelle réunion.
Pour relier une gouvernance de portefeuille à des outils existants, les responsables peuvent s'appuyer sur une démarche d’intégration de l'IA en entreprise. L'intégration ne doit toutefois jamais contourner le registre, la validation juridique ou les contrôles de sécurité.
Feuille de route trimestrielle pour lancer sa gouvernance de l'IA
Une organisation n'a pas besoin d'attendre un dispositif parfait. Elle doit construire une première version contrôlable, puis l'améliorer à partir des usages réels.
Premier trimestre, rendre le portefeuille visible
Nommez un sponsor au comité exécutif et demandez à chaque direction de déclarer ses outils, prototypes, contrats et connexions de données. Le livrable attendu est un inventaire initial, même incomplet, accompagné d'une liste des zones inconnues.
Le juridique et le DPO cadrent les questions AI Act et RGPD par cas d'usage. L'indicateur simple est le nombre de systèmes identifiés avec un propriétaire métier nommé.
Deuxième trimestre, imposer le passage par le registre
Créez le registre IA vivant et la matrice de criticité. Utilisez-les pour instruire les nouveaux projets, mais aussi pour régulariser les outils déjà utilisés. Les contrats fournisseurs doivent préciser la documentation, la sécurité, les incidents, l'usage des données et la réversibilité.
Le livrable est une fiche complète pour chaque système prioritaire. L'indicateur est la proportion du portefeuille disposant d'un statut de validation explicite, sans inventer de cible artificielle.
Troisième trimestre, faire fonctionner les contrôles
Formalisez les dossiers AIPD lorsque cela s'impose, les tests de fiabilité, la supervision humaine et les procédures d'arrêt. Formez les métiers, l'IT, le juridique et la sécurité à leurs responsabilités respectives. La formation doit utiliser les outils et les cas réels de l'entreprise, pas seulement des principes généraux.
Le livrable est un parcours de validation reproductible. L'indicateur porte sur les fiches examinées, les incidents signalés et les systèmes suivis après leur mise en production.
Quatrième trimestre, auditer et corriger
Réalisez un audit interne du registre, des décisions, des journaux et des contrats. Comparez les usages déclarés aux usages observés, vérifiez les accès et testez la procédure de retrait. Le comité doit ensuite ajuster les seuils, les responsabilités et les contrôles.
Évitez quatre erreurs. Une gouvernance uniquement écrite ne protège personne. Une cellule sans pouvoir de blocage ne maîtrise rien. Une communication éthique ne remplace pas les validations. Enfin, une dépendance fournisseur sans clause de réversibilité fragilise l'entreprise au moment où elle doit changer de modèle ou interrompre un service.
AI Makers accompagne les entreprises sur le diagnostic, le cadrage, la feuille de route, la gouvernance et le passage en production de systèmes IA, avec des dispositifs de traçabilité, de sécurité, de supervision et de transfert de compétences. Pour transformer votre charte en registre, vos rôles en décisions et vos projets en contrôles auditables, visitez AI Makers et demandez un diagnostic de votre portefeuille IA.
Google Search
Ajoutez AI Makers à vos sources préférées
Retrouvez plus facilement nos analyses dans Google lorsque le sujet est pertinent. La préférence s'applique à blogs.aimakers.fr.
Recevoir nos notes
Ce qu'on apprend en déployant l'IA dans des entreprises réelles. Une fois par mois, sans bruit.
C'est noté — vous recevrez la prochaine édition.
Cette adresse n'a pas été acceptée. Une adresse professionnelle est attendue.